2026 年 10 月,PHP 披露了 CVE-2026-109618、CVE-2026-109619 两项严重安全漏洞,可能导致未经身份验证的远程代码执行。本文基于宝塔官方公告,整理从补丁升级到纵深防护的完整处置流程,适用于使用宝塔面板以及自行编译 PHP 的用户。
官方原文:PHP 严重安全漏洞修复及防护方案,本文信息以官方公告为准。
核心结论
- 补丁是必要步骤:一键加固、WAF、系统加固等措施都不能完整替代 PHP 安全补丁,开启防护后仍需完成 PHP 升级。
- PHP 8.2 至 8.5 使用官方修复包,PHP 8.0、8.1、PHP 7 及 PHP 5 为宝塔修复包。
- 升级前务必备份站点、数据库、PHP 环境及配置,或创建服务器快照,并在业务低峰期操作。
一、安装 PHP 安全补丁
安装 PHP 安全补丁无需先升级宝塔面板。请先检查网站实际使用的 PHP 版本,再选择对应的更新方式。
修复版本对照表
| PHP 分支 | 修复版本 | 适用说明 | 源码包下载 |
|---|---|---|---|
| PHP 8.5 | 8.5.12 | PHP 官方安全修复版,Linux 与 Windows 均已同步 | 下载 |
| PHP 8.4 | 8.4.27 | PHP 官方安全修复版,Linux 与 Windows 均已同步 | 下载 |
| PHP 8.3 | 8.3.36 | PHP 官方安全修复版,Linux 与 Windows 均已同步 | 下载 |
| PHP 8.2 | 8.2.35 | PHP 官方安全修复版,Linux 与 Windows 均已同步 | 下载 |
| PHP 8.1 | 8.1.35 | 宝塔打包的 Linux 修复版 | 下载 |
| PHP 8.0 | 8.0.31 | 宝塔打包的 Linux 修复版 | 下载 |
| PHP 7.4 | 7.4.34 | 宝塔打包的 Linux 修复版 | 下载 |
| PHP 7.3 | 7.3.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载 |
| PHP 7.2 | 7.2.35 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载 |
| PHP 7.1 | 7.1.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载 |
| PHP 7.0 | 7.0.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载 |
| PHP 5.6 | 5.6.41 | 宝塔 AI 修复版,开放测试;暂通过命令更新 | 下载 |
| PHP 5.5 | 5.5.39 | 宝塔修复版,开放测试;暂通过命令更新 | 下载 |
| PHP 5.4 | 5.4.46 | 宝塔修复版,开放测试;暂通过命令更新 | 下载 |
未使用宝塔面板的用户,可下载对应分支的源码包,按原有构建方式编译更新:保留原有编译参数、扩展及配置,并在测试环境验证后再用于业务。
针对已停止官方安全维护的 PHP 7.4、8.0、8.1,宝塔已应用官方回补补丁完成 Linux 修复包打包;PHP 7.0 至 7.3 的修复包基于 PHP 7.4 官方补丁逐行比对、回移适配,均已支持面板内更新。完整的修复情况参见 PHP 安全更新公告。
通过软件商店升级(PHP 7.0 及以上)
- 进入「软件商店」,选择
已安装。 - 单击右上角
更新软件列表,获取最新软件信息。 - 找到网站正在使用的 PHP 分支,单击
更新,按提示安装对应修复版本。
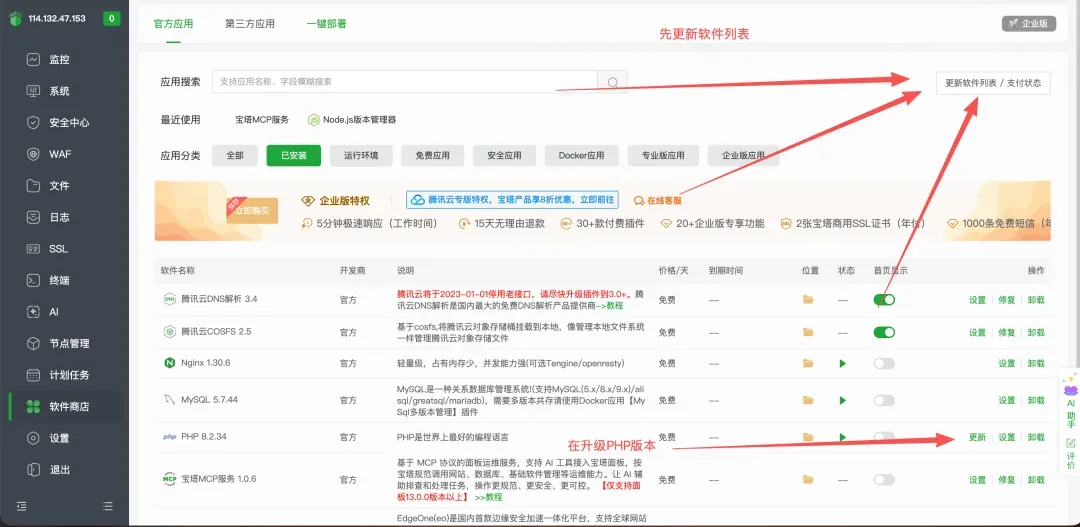
- 更新完成后确认对应 PHP 服务已重启;如未重启,请手动重启,使所有工作进程使用修复后的版本。
- 检查网站实际使用的 PHP 版本、扩展加载情况,并验证页面访问、登录、文件上传、数据库连接等核心功能。
服务器安装了多个 PHP 分支时,请逐一核对仍在使用的版本——只更新其中一个分支,不能覆盖其他分支运行的网站。如果已开启系统加固且提示规则阻止升级,请按提示临时关闭相关防护,完成后恢复。
PHP 5.4 至 5.6:命令更新(开放测试)
宝塔已提供 PHP 5.4.46、5.5.39、5.6.41 修复版本,其中 PHP 5.6.41「宝塔 AI 修复版」通过 AI 辅助与人工代码对比完成修复。由于缺少 PHP 5 系列真实业务环境,该版本尚未完成兼容性与稳定性验证,暂未开放面板内更新,需通过命令更新。
请先在测试环境验证,不建议未经验证直接用于生产业务。 确认已做好备份后,按已安装的分支选择一条命令执行:
# PHP 5.4 更新至 5.4.46 宝塔修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 54

# PHP 5.5 更新至 5.5.39 宝塔修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 55

# PHP 5.6 更新至 5.6.41 宝塔 AI 修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 56
更新完成后核对 PHP 版本,检查扩展加载与核心业务功能,异常时及时恢复快照。
二、安全中心一键加固(临时缓解)
对于暂时无法完成 PHP 升级的用户,宝塔 Linux 企业版 13.1 及以上版本支持一键加固:
- 进入「安全中心 → 安全概览」,找到「首页风险」并单击
查看。 - 单击
重新扫描,定位涉及 CVE-2026-109618、CVE-2026-109619 的 PHP 风险项。 - 单击风险项右侧的
修复;也可只勾选该 PHP 风险项使用一键修复,避免同时修改其他未核对的风险项。 - 如提示先关闭系统加固,按提示临时关闭,修复完成后恢复。
- 在「结果确认」中核对处理的 PHP 版本、配置内容及修复结果。
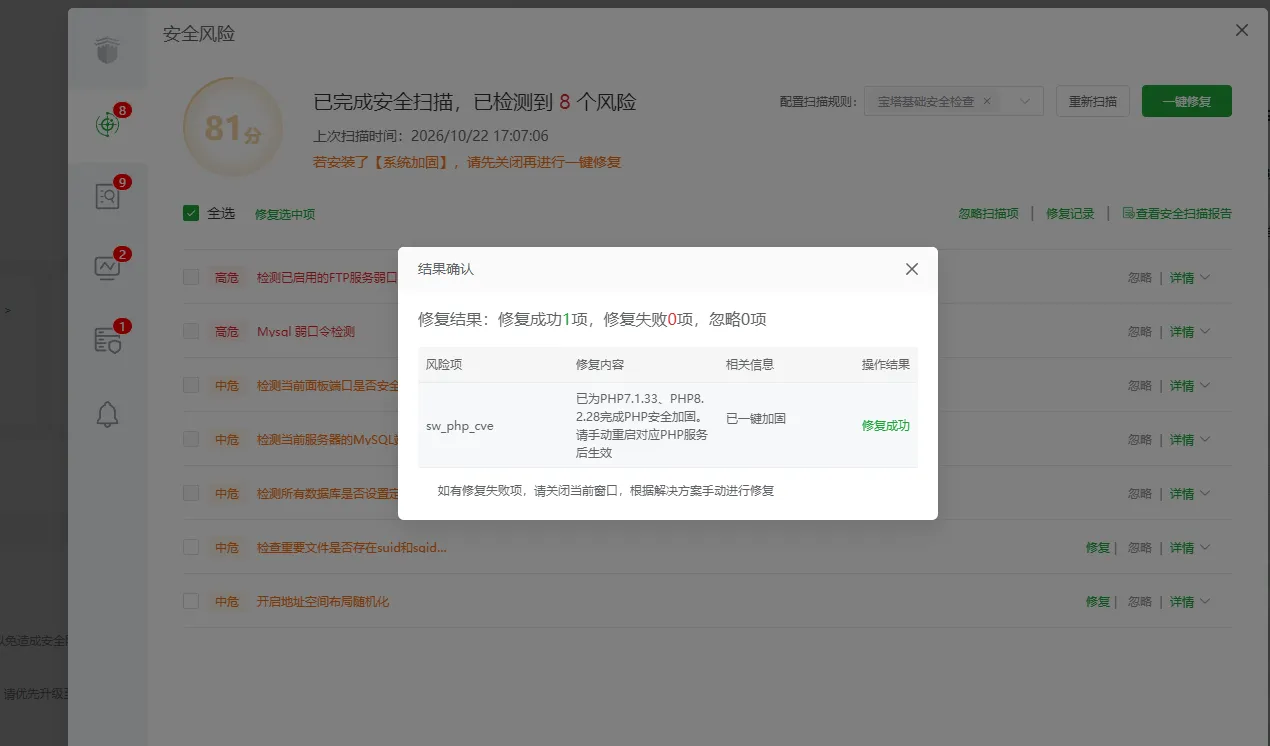
显示「修复成功」后,务必重启结果中列出的每个 PHP 服务,随后重新扫描并检查网站上传、登录等功能。一键加固只能降低部分攻击路径的风险,不能完整修复本次两项漏洞,扫描结果也不能代替对 PHP 实际补丁版本的核对。
三、开启 Nginx 防火墙(WAF)
Nginx 防火墙 9.9.0 版本已新增本次两个 CVE 的攻击拦截功能,可在请求进入 PHP 处理前拦截命中规则的攻击请求。建议升级至 9.9.0 或更新版本:
- 进入面板左侧「WAF」,或通过「软件商店」打开
Nginx防火墙。 - 在「概览」确认防火墙已开启,在「网站防护」核对需要保护的网站及规则状态。
- 根据业务检查「全局设置」和网站防护规则,确认正常的登录、上传和接口请求可访问。
- 进入「防护事件 → 拦截记录」核对被拦截的站点、来源 IP、时间和原因。
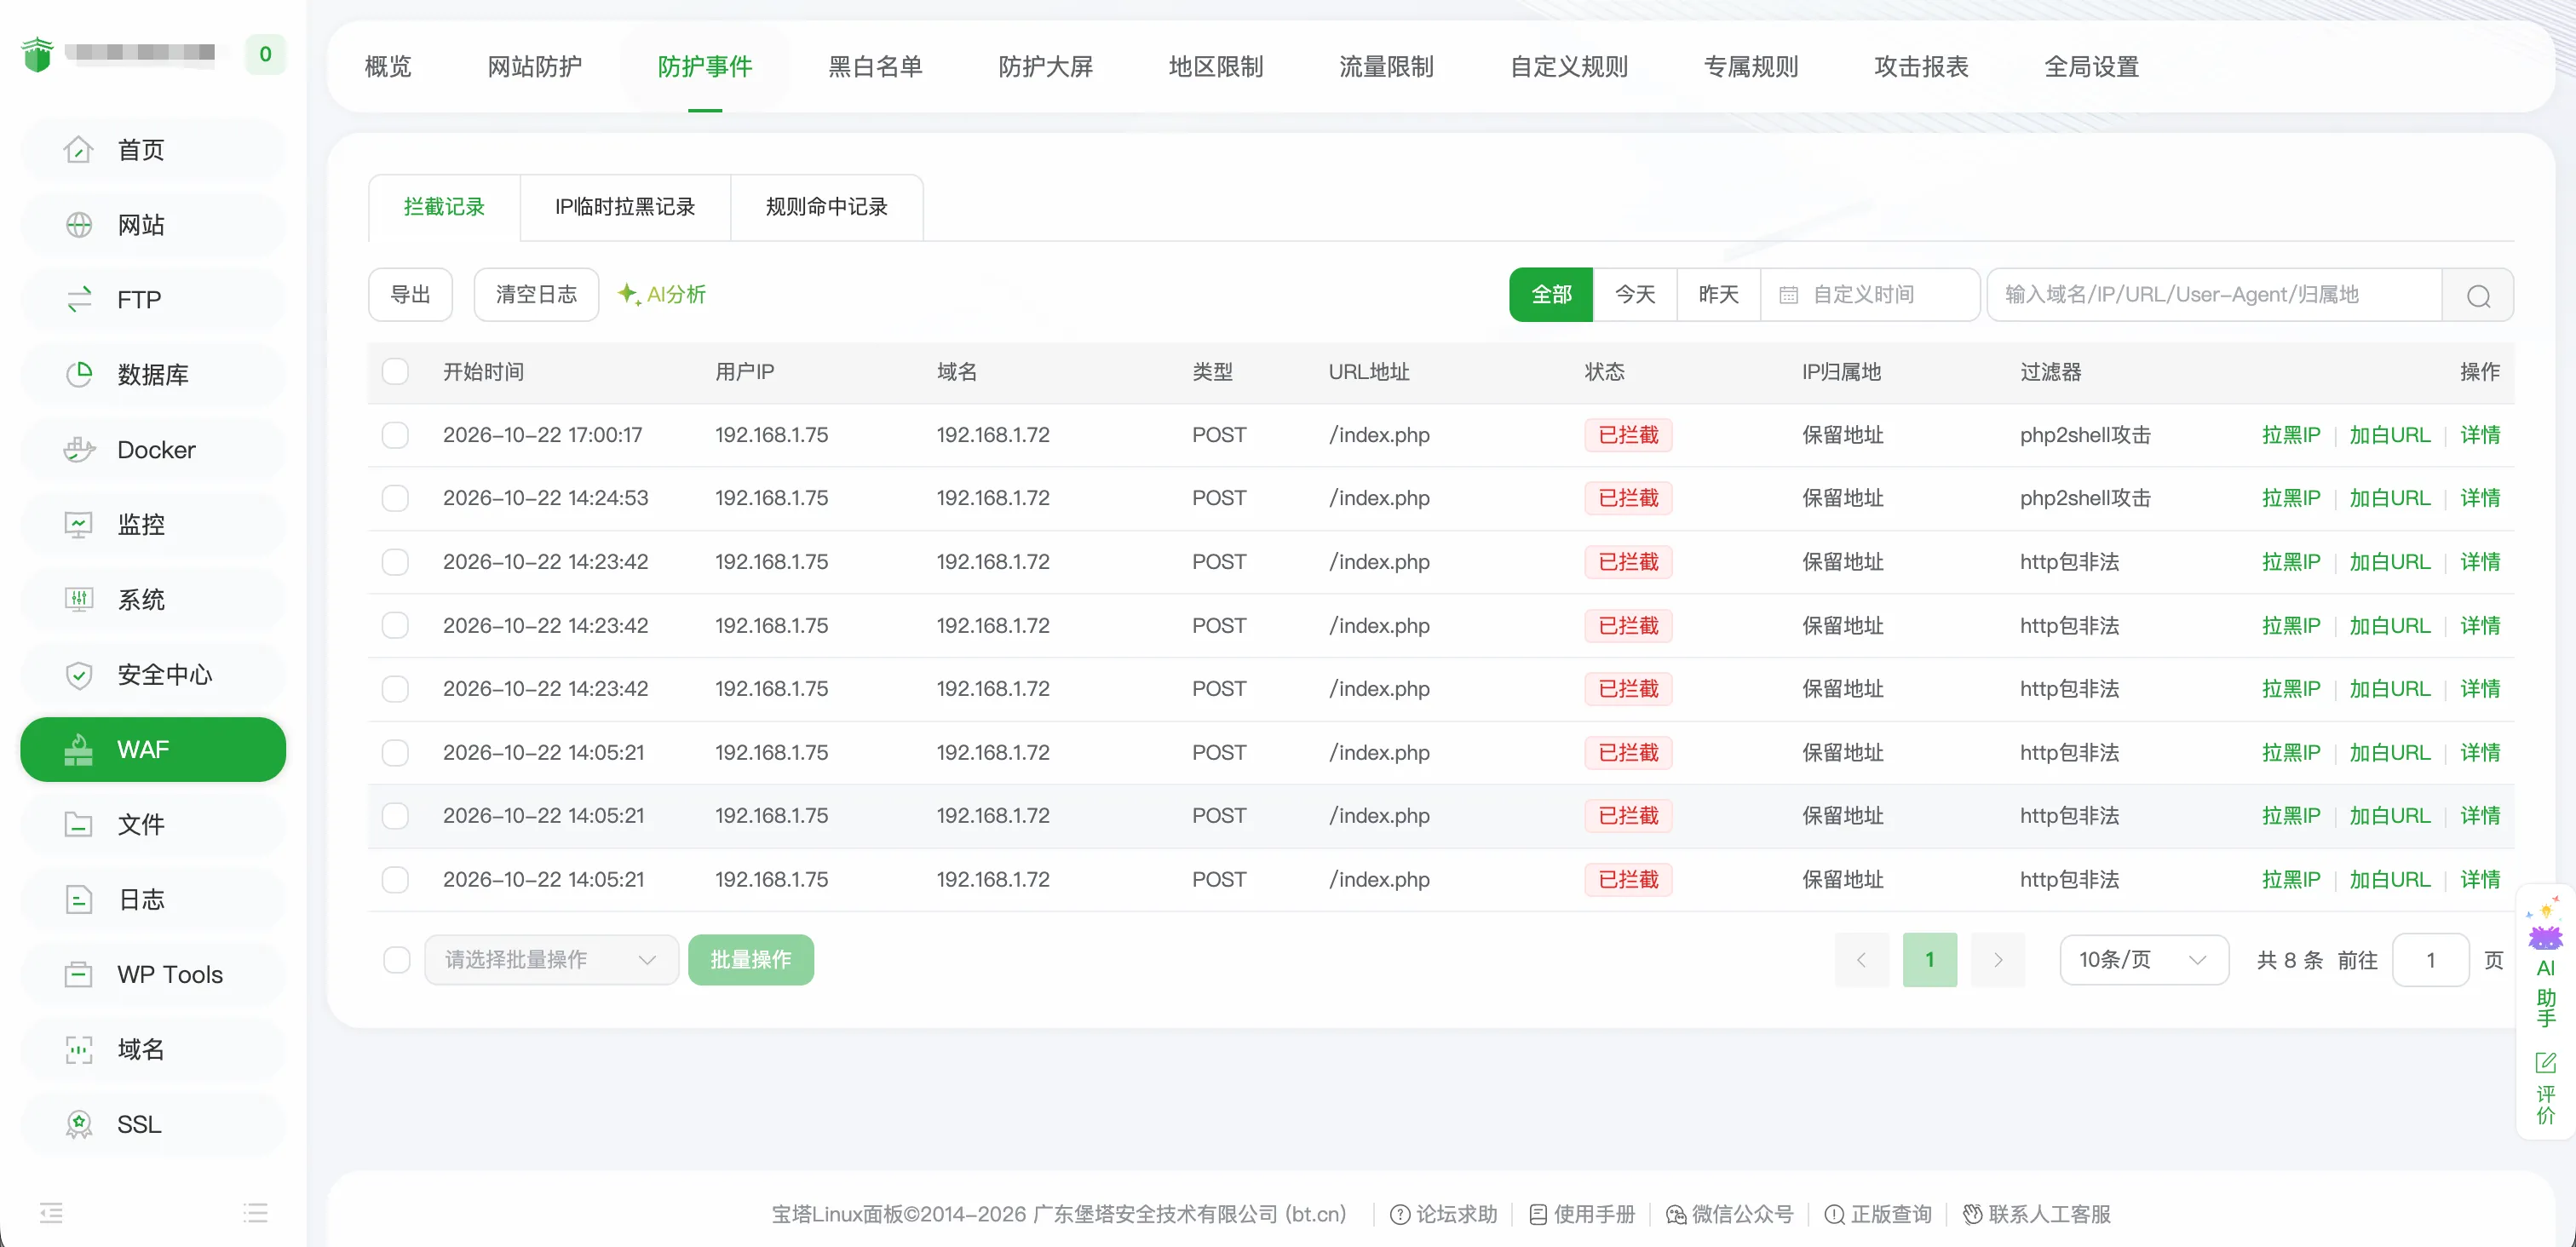
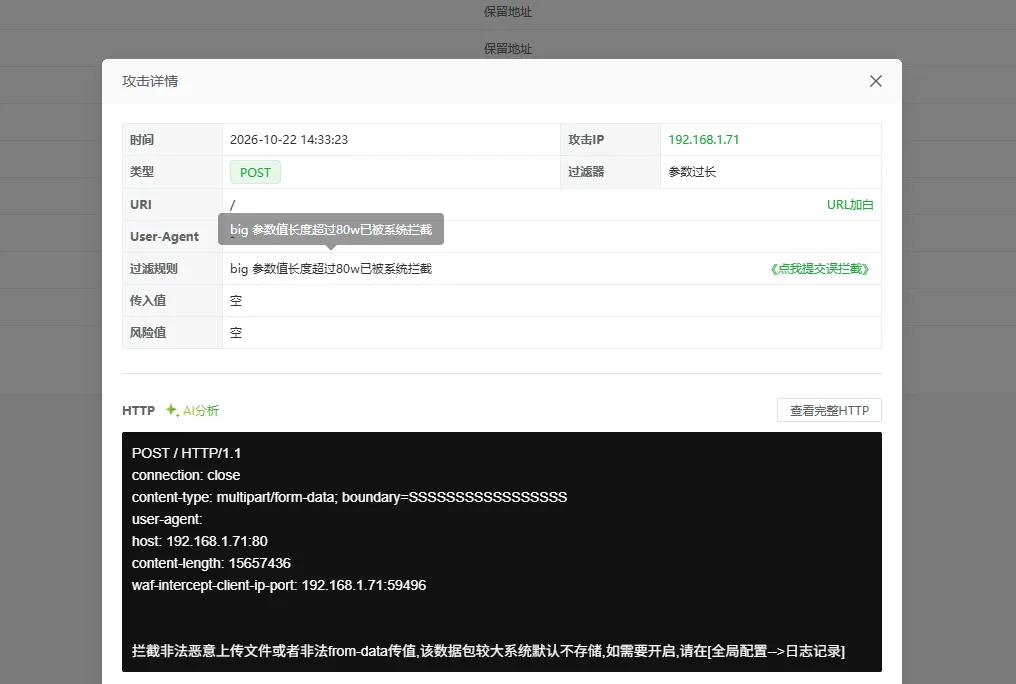
下图为本次漏洞相关请求的拦截详情:该 POST 请求命中 php2shell攻击 过滤器,规则中已标明 CVE-2026-109618 / CVE-2026-109619 相关攻击被拦截。
四、开启系统加固
启用系统加固可保护服务器关键目录、账号、服务和计划任务,降低攻击者修改系统配置、植入持久化任务的风险:
- 「软件商店」搜索
系统加固,安装或打开「宝塔系统加固」。 - 在「防护配置」中开启顶部
宝塔系统加固总开关。 - 按业务情况开启需要的加固项,优先检查关键目录、计划任务、用户和服务的保护范围。
- 查看「日志审计」「操作日志」,确认被拦截的操作未影响正常业务。
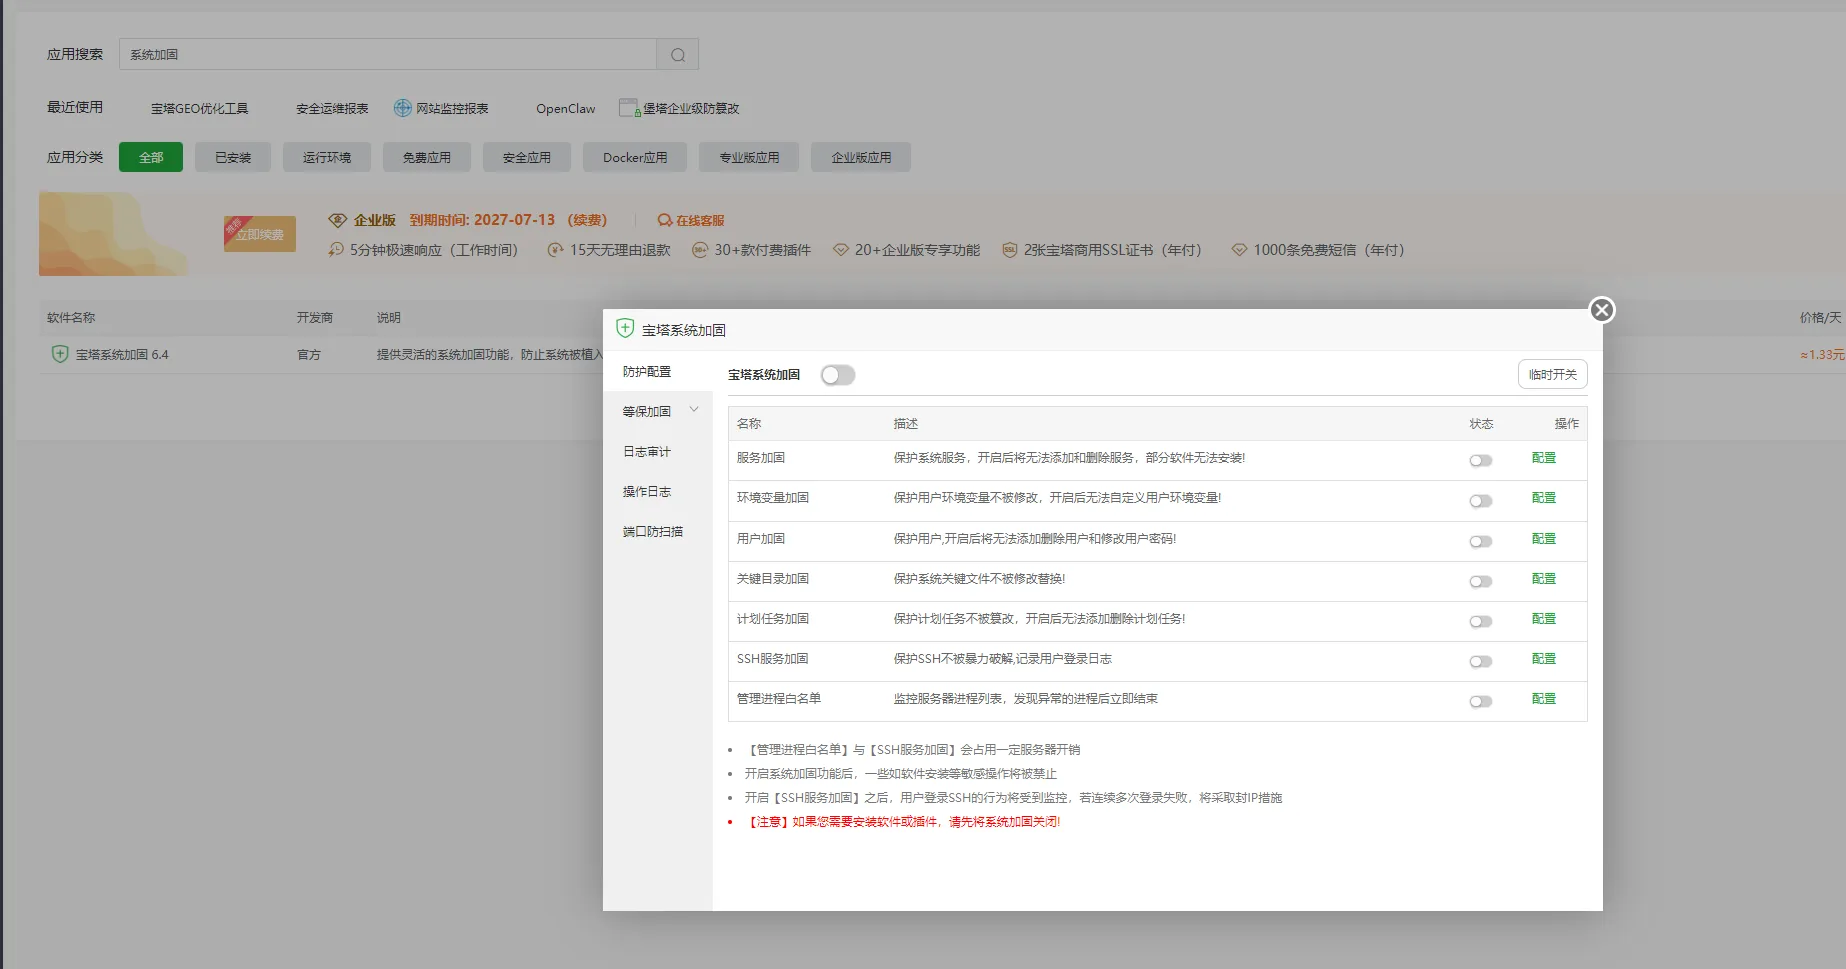
重点关注:
- 关键目录加固:保护系统关键文件,减少被修改或替换的风险。
- 计划任务加固:限制计划任务被添加、删除或篡改。
- 用户、环境变量与服务加固:限制账号与服务配置被异常修改。
- 管理进程白名单:结合实际业务进程配置,避免正常服务被误结束。
加固规则可能影响软件安装、PHP 更新、账号变更等操作,维护时按需使用 临时开关,完成后及时恢复防护。
五、开启防入侵
PHP 漏洞被利用后,攻击者可能获得网站运行账号权限并进一步提权。启用堡塔防入侵可拦截恶意提权操作:
- 「软件商店」搜索并打开
堡塔防入侵。 - 在「概览」开启顶部
防入侵开关。 - 核对 PHP 网站实际运行账号,重点检查
www用户的「防入侵」状态是否为已开启。 - 开启命令日志记录,通过
命令日志查看异常命令与拦截记录。
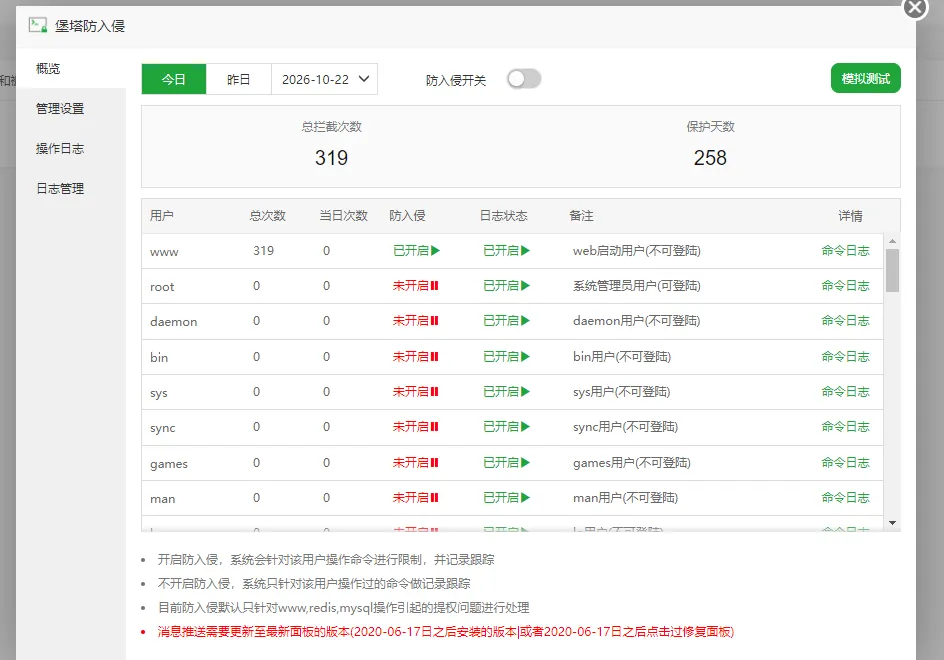
总开关与用户防护状态都需要检查:仅开启命令日志只是记录操作,不能代替开启防入侵。发现异常提权记录时,应继续检查相关网站、文件和进程,处理攻击入口。
六、开启 PHP 网站安全告警
PHP 网站安全告警可发现可疑的 PHP 执行行为,对匹配规则的行为告警或拦截,协助处理一句话木马、文件包含等风险:
- 进入「安全中心 → PHP网站安全」,打开「PHP网站安全告警」。
- 在首页开启
监控开关。 - 在「网站管理」核对需要保护的网站,在「PHP模块」检查对应 PHP 版本的模块状态。
- 在「告警设置」配置通知方式和接收信息。
- 返回首页查看风险列表中的网站、来源 IP、触发时间和检测类型。
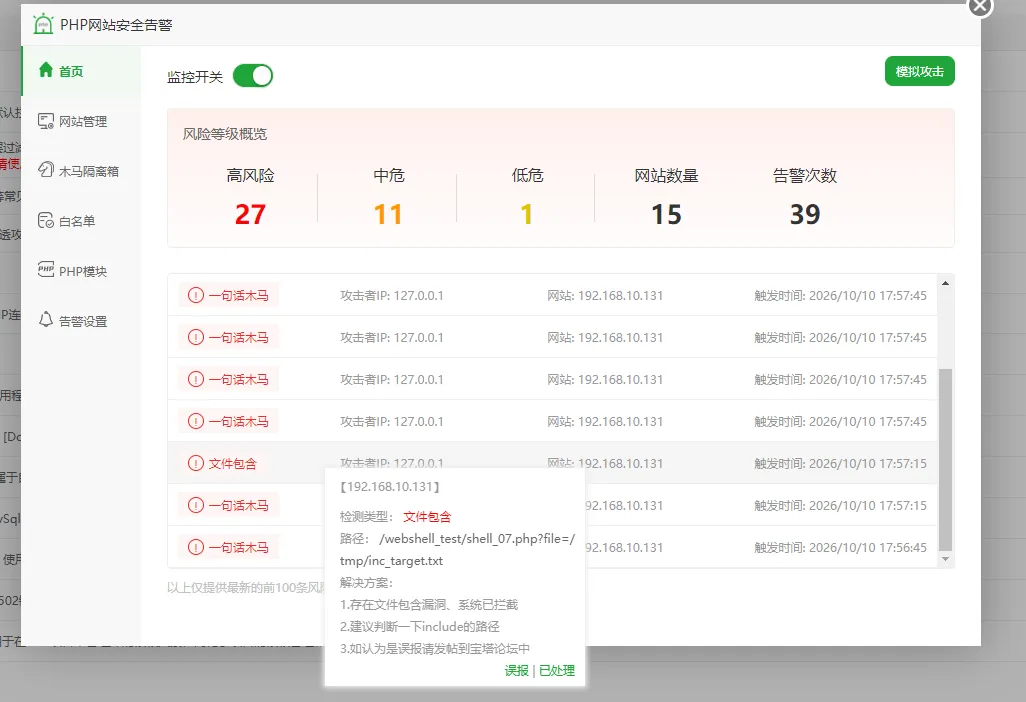
处理告警时先核对站点、文件路径与请求是否属于正常业务,再决定隔离文件、调整规则或添加白名单,白名单应限制在确认需要放行的范围内。没有产生告警,不代表漏洞已经修复——补丁版本、模块状态和告警记录需要分别核对。
七、升级后的检查清单
完成升级与防护配置后,逐项核对:
- PHP 实际运行版本已变更为对应修复版本(
phpinfo()或面板版本号) - 对应 PHP 服务已重启,所有工作进程使用修复后的版本
- PHP 扩展正常加载,网站访问、登录、文件上传、数据库连接等核心功能正常
- 多 PHP 分支环境已逐一核对每个仍在使用的版本
- WAF 已开启且版本为 9.9.0+,拦截记录正常
- 系统加固、防入侵(
www用户)、PHP 安全告警按需开启 - 重新扫描首页风险,确认 PHP 风险项状态
- 备份或快照保留至业务稳定,异常时可恢复
总结
本次 PHP 漏洞的处置要点可以概括为一句话:补丁优先,防护兜底。
- 优先通过软件商店或源码包升级至对应修复版本,升级前必备份。
- 暂时无法升级的,先执行一键加固并开启 WAF、系统加固、防入侵、安全告警等纵深防护。
- 所有防护措施都不能替代补丁,升级后必须核对版本、重启服务并回归核心业务功能。
已经停止官方安全维护的 PHP 5.x / 7.x,无论本次是否修复成功,都建议尽快规划迁移至受支持的 PHP 分支。